
FSMO Role چیست و چه کاربرد هایی در اکتیو دایرکتوری دارد؟
خرداد 13, 1403 1405-07-25 16:23FSMO Role چیست و چه کاربرد هایی در اکتیو دایرکتوری دارد؟


FSMO Role چیست و چه کاربرد هایی در اکتیو دایرکتوری دارد؟
FSMO که مخفف Flexible Single Master Operations است ، از نقش هایی تشکیل شده است که در بردارنده برخی وظایف مهم و اساسی در اکتیو دایرکتوری میباشد. در واقع FSMO ها قلب اکتیو دایرکتوری هستند و هر اتفاقی که در اکتیو دایرکتوری رخ میدهد توسط FSMO ها مدیریت و ایجاد میشود.
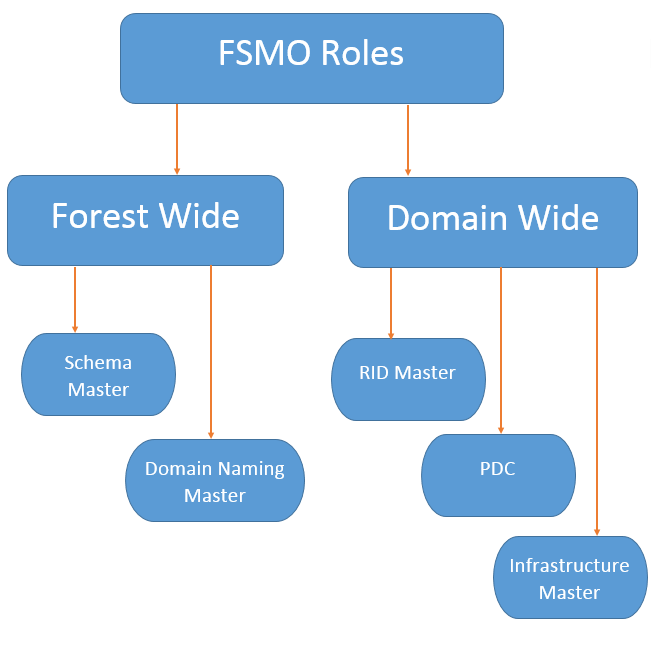
در کل FSMO ها از دو نوع Forest Wide و Domain Wide تشکیل شده است.
Forest Wide
یک سری فعالیت ها هستند که در سطح کل Forest اتفاق میافتند و فقط توسط یک DC انجام میشود. به بیان دیگر کارهایی که در سطح کل Forest ( که فقط توسط یک DC انجام میشود ) رخ میدهند را Forest Wide مینامیم.
دو نوع Forest Wide به نام های Schema master و Domain naming master وجود دارد.
-
Schema master
بخشی است که مشخض میکند چه Object هایی و چه Object Class هایی قابل ساختن در اکتیو دایرکتوری باشد و چه خصوصیت هایی داشته باشند. یعنی اگر در اکتیو دایرکتوری ما میتوانیم User بسازیم به علت آن است که Object class آن توسط این FSMO وجود دارد. Schema در واقع بخشی از اکتیو دایرکتوری است که کار ها در آن به صورت یک طرفه انجام میشود یعنی اگر تغییری در Schema بوجود آوریم دیگر قابل ویراش نیست و دیگر نمیتوانیم تغییرات ایجاد شده را ویراش کنیم. به همین جهت در تغییر Schema باید وسواس و دقت زیادی به خرج دهیم.
موضوع حائز اهمیت آن است که در کل سطح یک Forest فقط یک Domain Controller ( DC ) است که میتواند عهده دار نقش Schema باشد و در Schema تغییر ایجاد کند و آن را ویراش کند و سپس تغییر انجام شده با تمام DC های موجود در شبکه Replicate میشود.
به زبان دیگر Schema master، DC است که این توانایی را دارد که در Schema تغییر ایجاد کند.
-
Domain naming master
سروری که فیزمو ( FSMO ) Domain naming master را دارد، این اجازه را دارد که ساختار Forest را تغییر دهد. یعنی سروری که Role، Domain naming master را دارد میتواند یک Forest را با ساخت Tree و یا Child کوچک و بزرگ کند یعنی یک Tree / Child در Forest بسازد و یا آن را حذف کند.
آموزش کامل FSMO ها در اکتیودایرکتوری در دوره mcse
Domain Wide
کار و فعالیت هایی است که در سطح یک Domain انجام میشود و فقط یک DC آن ها را انجام میدهد.
Domain Wide ها سه بخش PDC emulator، Infrastructure master و RID master تقسیم میشوند.
-
PDC emulator
این FSMO، کار های مختلفی مثل مدیریت کردن پسورد ها برای یک یوزر اکانت انجام میدهد به بیان دیگر زمانی که ما پسورد یک یوزر را عوض میکنیم، این FSMO به تمام DC های دامین خودش عوض شدن پسورد را اطلاع میدهد. یکی دیگر از کار هایی که انجام میدهد بحث Time Sing است یعنی وقتی ما با کلاینت به دامین جویین میکنیم، ساعت کلاینت با ساعت PDC یکسان میشود، و این مدیریت توسط PDC emulator انجام میشود.
-
Infrastructure master
این role FSMO زمانی استفاده میشود که ساختار Forest چند دامینی باشد زیرا این Role مسئول Replicate کردن DC های یک Forest با یک دیگر است.
-
RID master
هر Object ( هر User Account یا OU یا هر Group policy و… ) که در اکتیو دایرکتوری ساخته میشود، یک کد منحصر به فرد به نام Security ID دارد که این کد توسط RID master به هر Object داده میشود.
نکته ایی که باید به آن دقت داشت آن است که به هیچ عنوان دوتا Object در یک شبکه با Security ID های یکسان وجود ندارد و نخواهد داشت.
PDC ما در اولین Forest ( Forest root )، هر دو Role Forest Wide و هر سه Role Domain Wide را داراست ولی Additional این قابلیت ها را دارا نیست و فاقد این Role ها هست و این بدین معنی است که با استفاده از Additional نمیشود در FSMO ها تغییری بوجود آورد.
– اگر یک Child در یک Forest Root بسازیم، اولین DC که در این Child ساخته میشود، Role های Forest Wide را نخواهد داشت ولی تمام Role های Domain Wide را داراست.
اگر FSMO ها وجود نداشته باشند چه مشکلاتی بوجود میآید ؟
Schema
- اگر Schema master FSMO وجود نداشته باشد، هیچ وقت Schema ما تغییر نخواهد کرد یعنی اگر بخواهیم کاری را انجام دهیم که نیاز به تغییر Schema است ( مانند ساخت Object ها و… ) نمیتوانیم تغییرات را اعمال کنیم. و اگر Schema ما از بین رفت، ما آنی این موضوع را متوجه نخواهیم شد.
Domain naming master
- اگر این Role نباشد، زمانی که ما میخواهیم یک Child یا Tree ایجاد کنیم و ساختار Forest را تغییر دهیم، با مشکل مواجه میشویم.
PDC emulator
- اگر در دسترس نباشد، ما آنی متوجه این موضوع میشویم زیرا تایم و ساعت Client ها با Domain Controller Primery یکی و Sing نمیشوند و یا اگر پسوردی تغییر کند به بقیه Client ها در دامین اطلاع داده نمیشود.
Infrastructure master
- اگر این Role نباشد، تغییری که ما در یک گروه ایجاد میکنیم، بر روی User ها و گروه ها اعمال نمیشود یعنی عمل Replicate انجام نمیشود.
RID Master
- اگر این Role نباشد و ما Object های متعدد بسازیم به طوری که کد های بانک اطلاعاتی ( Security ID ) تمام شود، زمانی که PDC برای دریافت کد جدید سیستم به RID مراجعه میکند، RID جوابی نمیدهد و ما به مشکل میخوریم و نمیتوانیم Object مثل User و Group و… جدیدی را ایجاد کنیم.
نکته قابل توجه آن است که Role infrastructure master، نباید به DC داده بشه که Global Catalog باشد. ولی در صورتی که تمام DC های ما Global Catalog باشند، هیچ مشکلی وجود نخواهد داشت.
جا به جایی FSMO ها
بنابه دلایلی مانند خرابی سرور یا برای ارتقا دامین و… ما FSMO ها را از سروری به سرور دیگر جابه جا میکنیم.
این انتقال و جابه جایی به دو صورت Transfer و Seize.
Transfer : یعنی صاحب Role ( سرور ) وجود دارد و با آگاهی این انتقال ها صورت میگیرد.
Seize : یعنی صاحب Role ( سرور ) دارای مشکلی است و نمیشود به سرور متصل شد و مستقیما جابه جایی را انتقال داد که و در این صورت ما FSMO را در دستگاه دیگر نصب میکنیم.



