
آشنایی با Group Policy Processing
تیر 3, 1403 1405-07-25 16:38آشنایی با Group Policy Processing

آشنایی با Group Policy Processing
هدف از این مقاله بررسی Group Policy لینک شده به یک آبجکت و نحوه ی به ارث رسی آن به سایر گروههای سازمانی زیرشاخه است. همچنین بررسی میکنیم، زمانی که چندین Group Policy مختلف هم نوع به یک آبجکت اعمال میشوند کدام یک اولویت بیشتری داشته و در نهایت از مجموع این Group Policy ها چه پالیسیهایی به آبجکت مورد نظر اعمال میشود.
پالیسیها مانند دسترسیهایی (Permissions) که به یک پوشه یا فایل اعمال میکنید، به گروههای سازمانی زیرشاخه خود به ارث میرسند. به طور مثال اگر یک Group Policy Objects (GPO) جدید ایجاد کنید و آن را به دامین خود (در این مثال cafeamuzesh.local) لینک کنید، این پالیسی به تمام گروههای سازمانی که در دامین شما وجود دارد نیز اعمال میشود و بر روی تمام حسابهای کاربری و رایانهای موجود در دامین شما اثر میگذارد. یا با اعمال Group Policy Objects به یک گروه سازمانی، این GPO بر روی گروههای زیرشاخه که عضوی از این گروه سازمانی هستند نیز به ارث خواهد رسید. این مساله درباره سایتها نیز صدق میکند هر پالیسی که به یک سایت اعمال شود به تمام کنترلرها و سیستمهای موجود در آن سایت نیز به ارث میرسد.
هر آبجکت (حساب کاربری، رایانهای یا گروهها) ممکن است تحت تاثیر چندین GPO قرار بگیرد. 1) GPO که به دامین آنها لینک شده و از طریق ارث رسی به آنها اعمال شده 2) در صورتی که درون یک سایت باشند، تحت تاثیر GPO هستند که به آن سایت لینک شده 3) تحت تاثیر GPO هستند که مستقیما به گروه سازمانی که در آن عضو هستند لینک شده است.
بنابراین هر آبجکت تحت تاثیر تمام GPOهایی است که از گروه سازمانی بالادست به آن رسیده یا به طور مستقیم به گروه سازمانی که در آن قرار دارد، اعمال شده است.
چگونه GPO هایی که به طور مستقیم به یک آبجکت لینک شده یا به آن به ارث رسیده است را مشاهده کنیم؟
وارد سرور کنترلر دامین شوید، وارد Administrative Tools شوید و گزینه Group Policy Management را انتخاب کنید. با انتخاب هرآبجکت(به طور مثال گروه سازمانی) موجود در دامین، یک صفحه در سمت راست ظاهر میشود که شامل سربرگهای Linked Group Policy Objects و Group Policy Inheritance میباشد.
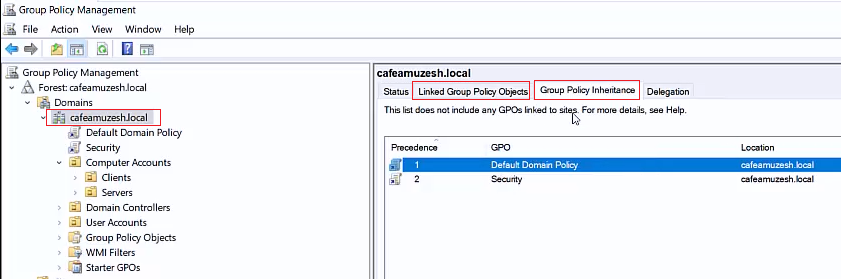
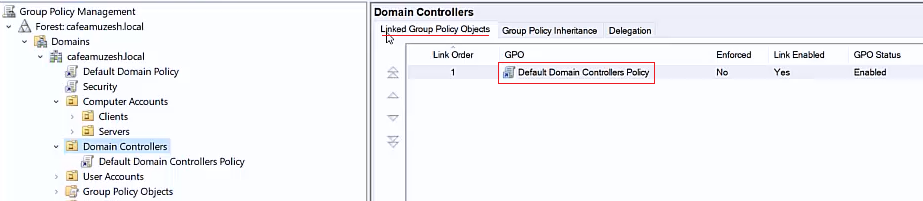
در سربرگ Linked Group Policy Objects میتوانید GPOهایی که به طور مستقیم به این OU اعمال شده است را مشاهده کنید .به طور مثال در روی گروه سازمانی Domain Controllers یک عدد GPO به نام Default Domain Controllers Policy به طور مستقیم اعمال شده است.
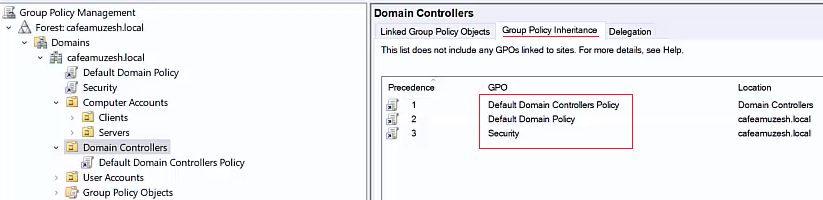
در سربرگ Group Policy Inheritance میتوانید GPOهایی که به طور مستقیم یا غیر مستقیم به این OU به ارث رسیده است را مشاده کنید .به طور مثال بر روی گروه سازمانی Domain Controllers سه عدد GPO به نام Default Domain Controllers Policy، Default Domain Policy و security اعمال شده است.
ترتیب یا اولویت اعمال پالیسیها به یک آبجکت در اکتیودایرکتوری چگونه است؟
کنترلر دامین تمام GPO لینک شده را به ترتیب order آنها، به آبجکت مورد نظر اعمال میکند. اگر بر روی یک آبجکت کلیک کنید در سربرگ Linked Group Policy Objects مشاهده میکنید که GPOهای موجود در لیست که به آن آبجکت اعمال شده، یک شماره Link Order دارد که اولویت اعمال آن را نشان میدهد. GPO که Link Order کمتری دارد اولویت بیشتری دارد.
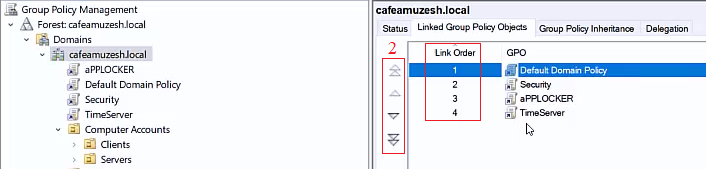
بنابراین در نحوه ی اعمال GPO ها دو حالت پیش خواهد آمد:
- اگر پالیسیهایی که به یک آبجکت اعمال میشود از انواع مختلف باشد، GPO به ترتیب اولویت اجرا میشوند و تمام پالیسیها به آبجکت اعمال میشود. به طور مثال گروه سازمانی Domain Controllers را در نظر بگیرید که از طریق پالیسی Default Domain Policy به آن اعمال شده که یک نرم افزار خاص (مثلا نرم افزار cmd) اجرا نشود(بلاک شود) و از طرف پالیسی security تعیین شده که رمز کاربران بیش از8 کاراکتر و پیچیده باشد. این دو پالیسی از دو نوع مختلف هستند و هر یک به طور مجزا به گروه سازمانی اعمال میشود بنابراین تمام کنترلرهایی که در گروه Domain Controllers قرار دارند نمیتوانند نرم افزار cmdرا اجرا کنند و همچنین رمز ورود به این سیستمها حتما باید پیچیده و حداقل 8 کاراکتر باشد.
- اگر پالیسیهایی که به یک آبجکت اعمال میشود از یک نوع باشد . به طور مثال گروه سازمانی Domain Controllers را در نظر بگیرید که از طریق پالیسی Default Domain Policy به آن اعمال شده که رمز کاربران حداقل 7 کاراکتر و بدون پیچیدگی باشد و از طرف پالیسی security تعیین شده که رمز کاربران بیش از8 کاراکتر و پیچیده باشد. از آنجایی که Default Domain Policyشماره Link Order کمتری دارد بنابراین اولویت بیشتری دارد و تمام کنترلرهایی که در گروه Domain Controllers قرار دارند باید رمز ورودشان حتما پیچیده و حداقل 7 کاراکتر باشد.
با انتخاب GPO و استفاده از علامتهای کنار آن (شکل بالا کادر 2) میتوانید شماره Link Order را برای آن تغییر دهید.
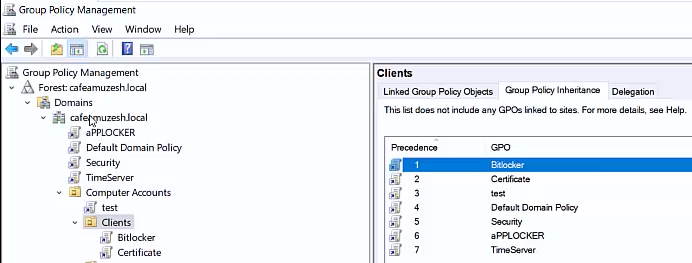
GPOهای به ارث رسیده نیز دارای ترتیب اولویت هستند اگر وارد سربرگ Group Policy Inheritance شوید مشاهده میکنید که هر GPO یک شماره Precedence دارند که هر چه آن عدد کوچکتر باشد آن GPO اولویت بیشتری دارد. به طور پیش فرض تمامی GPOهایی که به طور مستقیم به آبجکت لینک شده اند اولویت بیشتری نسبت به GPO به ارث رسیده دارند. به طور مثال دو GPO ، Bit Locker و Certificate که به طور مستقیم به گروه سازمانی Client لینک شده اند (کادر 1) شماره Precedence کمتری دارند و بیشترین اولویت را بین تمام GPO ها دارند و بعد از آنها، GPO های به ارث رسیده به ترتیب اولویت از test تا Time Server اعمال میشوند.
چگونه GPOهای ارث رسیده به یک آبجکت را قطع کنیم؟
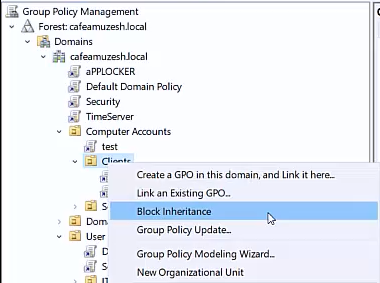
بر روی آبجکت مورد نظر کلیک راست کنید و گزینه Block Inheritance را انتخاب کنید بعد از این کار، کنار این آبجکت یک علامت تعجب ظاهر میشود. در این حالت GPOهای به ارث رسیده دیگر به آبجکت اعمال نخواهند شد.
چگونه GPO را به اجبار بر روی آبجکتها لینک کنیم؟
با کلیک راست بر روی GPO مورد نظر و انتخاب گزینه Enforced ، این GPO دارای بالاترین اولویت روی تمام آبجکت های زیرشاخه اش خواهد شد. به طور مثال Firewall GPO را که به طور مستقیم به دامین لینک شده را Enforced کرده ایم (با علامت قفل کنار آیکون آن مشخص شده).
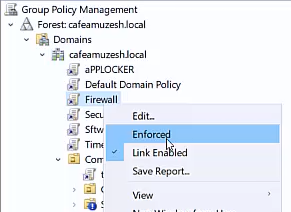
میبینیم که Firewall در گروه سازمانی Clients دارای بالاترین اولویت هست حتی نسبت به GPOهایی که مستقیم به گروه Clients اعمال شدهاند.
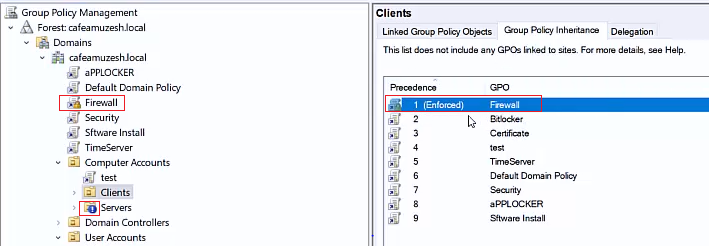
دقت کنید که حتی اگر بر روی گروه سازمانی Clients گزینه Block Inheritance را فعال کرده باشید، GPOهای Enforced شده همچنان به این گروه سازمانی اعمال خواهد شد .بنابراین GPOهای Enforced به اجبار روی تمام زیرشاخهها اعمال خواهد شد.



