
هر آنچه که باید در مورد پورت سکیوریتی در سیسکو بدانید
اردیبهشت 21, 1403 1403-04-18 12:52هر آنچه که باید در مورد پورت سکیوریتی در سیسکو بدانید
پورت سکیوریتی چیست؟
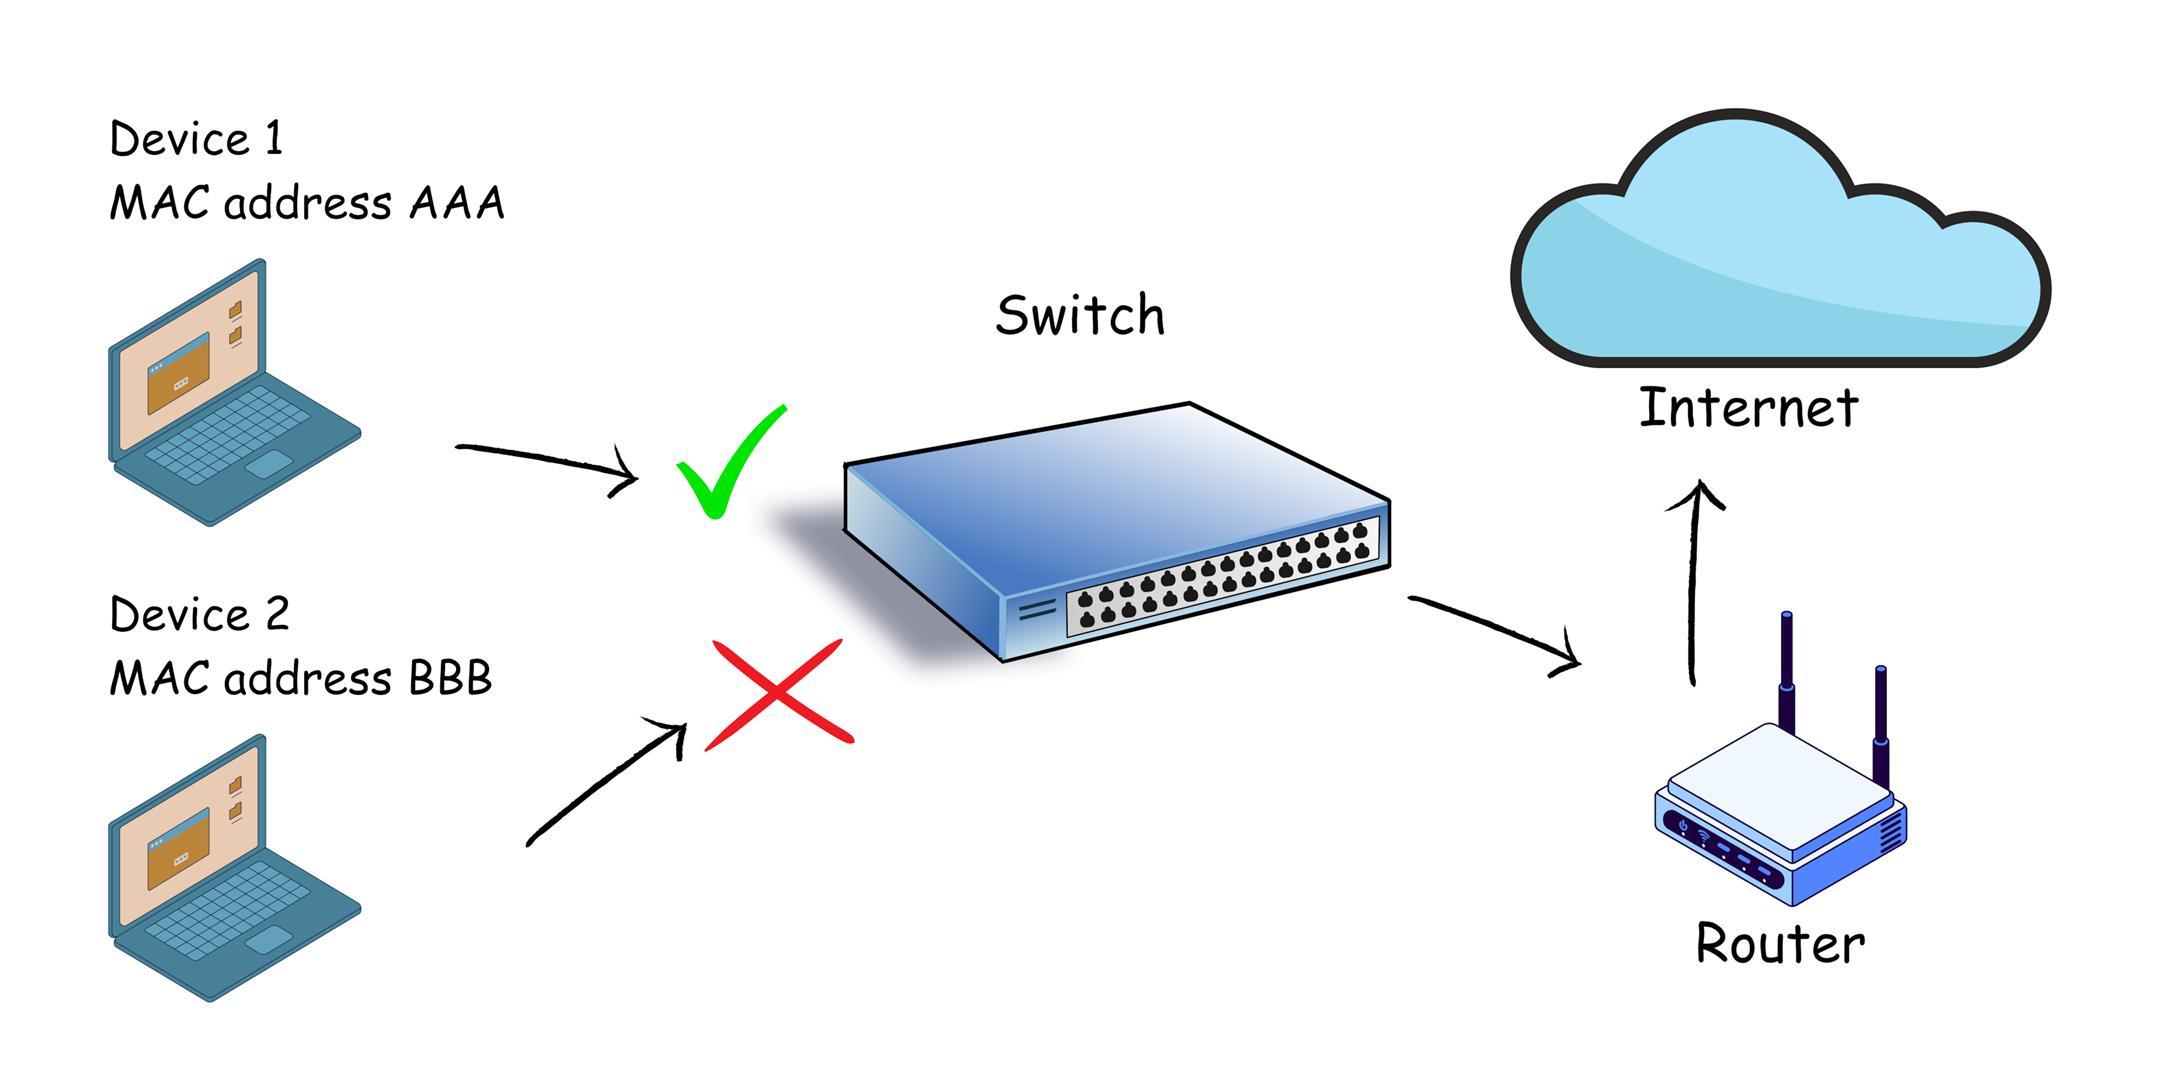
پورت سکیوریتی یا Port Security یک ویژگی در سوییچ های سیسکو است که یکی از وظایفش محافظت از جدول مک آدرس (Mac Address Table) می باشد. همانطورکه می دانید Mac address Table تعدادی مک آدرس را میتواند در خود ذخیره کند که البته این تعداد در سوییچ های مختلف سیسکو با یکدیگر میتواند تفاوت داشته باشد . هنگامی که این جدول از حداکثر ظرفیت خود استفاده کند سوییچ مک جدیدی را نمیتواند در جدولش اضافه کند و در نتیجه تبدیل به هاب می شود . یک هکر می تواند از این مساله سو استفاده کند و با استفاده از ابزار هایش تعداد زیادی از مک آدرس را به سوییچ ارسال کند و بتواند حتی سوییچ را از کار بیاندازد . نمونه دیگر کاربرد این ویژگی این است که ما در یک سازمان تعیین کنیم که صرفا این رایانه می تواند از شبکه ما استفاده کند و چه در صورت جابه جایی و چه در صورت اتصال دستگاه غیرمجاز ,دستگاه متخلف اجازه استفاده از شبکه در سازمان را نداشته باشد .
پورت سکیوریتی در سیسکو
در دنیای امروزی بی شک امنیت یکی از مهمترین و ضروری ترین نیازها در هر زمینه ای می باشد.از آنجایی که زندگی ما در سال های اخیر به طور غیرقابل انکاری با دنیای شبکه های کامپیوتری گره خورده است بدون شک نیاز به امنیت در شبکه ضروری است .در سطح سازمان ها و شبکه های محلی (LAN) که از سوییچ های سیسکو استفاده می کنند میتوانیم از ویژگی پورت سکیوریتی استفاده کنیم.
این ویژگی به صورت پیش فرض در سوییچ فعال نیست و ادمین می بایست آن را فعال کند .
برای مشاهده ی فعال بودن یا نبودن این ویژگی از دستور زیر استفاده می کنیم :
Show Port-security
تغییر ویژگی Dynamic به Access در پورت های سیسکو
برای فعال کردن پورت سکیوریتی باید در نظر داشت که این ویژگی روی پورت های Dynamic فعال نمی شود. لذا می بایست پورت را به حالت Access برده و این ویژگی را فعال کنید :
Enable
Configure terminal
Interface fast-ethernet 0/1
Switchport mode access
Switchport port-security
فعال کردن پورت سکیوریتی در دستگاه های سیسکو
در حالت پیش فرض فعالسازی Port Security هر پورت سوییچ حداکثر یک مک آدرس را قبول می کند و در صورتی که به هر دلیلی نیاز به بیشتر از این تعداد داشتید به طور مثال زمانی که از ماشین های مجازی استفاده می کنید می توانید این مقدار را تغییر دهید. رفتار سوییچ در صورت مواجهه با تخلف به طور پیش فرض به این گونه است که پورت را خاموش یا به اصطلاح shut-down می کند و به حالت error disable می رود . برای رفع این خطا ادمین باید وارد پورت شود و یک بار پورت را خاموش و روشن کند :
Interface fast-ethernet 0/1
Shutdown
No shutdown
ترفند : میتوان در سوییچ دستوری زد که به صورت پیش فرض بعد از گذشت مدتی معین که توسط
ادمین شبکه تعریف می شود این حالت Error disable به صورت خودکار برطرف گردد که دستورات مربوطه به صورت زیر می باشد :
Errdisable recovery cause psecure-violation
Errdisable recovery interval 1000
مقدار این عدد 1000 بر حسب ثانیه و قابل تغییر می باشد.
این دستور بر روی شبیه ساز های شبکه مانند نرم افراز packet tracer تعریف نشده است و تنها بر روی ios سیسکو می توان آنرا اجرا کرد . برای افزایش تعداد مک آدرس هایی که توسط یک پورت سوییچ یاد گرفته می شود و یا به اصطلاح چند مک کردن یک پورت به این صورت عمل می کنیم:
Interface fast-ethernet 0/1
Switchport port-security maximum 2
در این حالت پورت شماره یک سوییچ دو مک شده و تا حداکثر این مقدار را برای عبور ترافیک از خود مجاز می کند . به محض این که یک دستگاه دیگر یا حتی یک ماشین مجازی به غیر از 2 مک آدرسی که برای سوییچ تعریف و مجاز شده است بخواهد ترافیک بفرستد پورت سکیوریتی وارد عمل شده و جلوی ارسال و دریافت ترافیک به آن پورت را خواهد گرفت.
کاربرد و کارایی پورت سکیوریتی در شبکه
حال می خواهیم بررسی کنیم که پورت سکیوریتی در صورت برخورد با تخلف چه رفتاری از خودش نشان بدهد . همان طور که مطرح شد به صورت پیش فرض پورتی که تخلف از سمتش صورت گرفته است به حالت shut down می رود . اما ما می خواهیم صرفا جلوی ترافیک ارسالی از سمت متخلف گرفته شود و مابقی دستگاه ها و یا ماشین های مجازی هم چنان به کار خود ادامه بدهند.
سه حالت می توان در نظر گرفت :
- Protect
- Restric
- Shutdown
در دو حالت اول دستگاه هایی که مک آدرس آن ها توسط سوییچ یاد گرفته شده است همچنان به کار خود ادامه می دهند و صرفا جلوی ترافیک غیر مجاز گرفته می شود . فرض کنید از سیستم سازمانی خود دسترسی به شبکه را دارید ولی زمانی که از ماشین مجازی نصب شده بر روی سیستم خود می خواهید سرویسی از شبکه سازمانی بگیرید بنا بر تشخیص ادمین شبکه سازمان با قطعی و عدم ارتباط روبرو خواهید شد.
تفاوت بین حالت Protect با حالت Restrict در چیست ؟
در حالت Protect امکان گزارش گیری یا اصطلاحا Log گرفتن وجود ندارد حال این که در حالت Restrict این امکان وجود دارد و می توان این گزارش را به یک سرور که به SysLog Server شناخته می شود ارسال کرد و ادمین شبکه را با جزئیات از تخلف صورت گرفته شامل زمان و نوع دستگاه و مک آدرس آن دستگاه غیر مجاز آگاه کرد.
نویسنده : علیرضا علیپور تهرانی



