
شبکه DMZ چیست؟
تیر 11, 1403 1403-04-11 8:44شبکه DMZ چیست؟

منطقه غیرنظامی (DMZ) چیست؟
آیا تا به حال به این فکر کردهاید که چگونه سازمانها از شبکههای داخلی خود در برابر حملات سایبری محافظت میکنند؟ یکی از ابزارهای کلیدی برای افزایش امنیت شبکهها، منطقه غیرنظامی یا DMZ (Demilitarized Zone) است. DMZ در شبکههای کامپیوتری به عنوان یک منطقه حفاظتی بین شبکه داخلی و اینترنت عمل میکند. در ادامه، به بررسی مفهوم DMZ، چگونگی کارکرد آن و مزایا و معایب این فناوری خواهیم پرداخت.
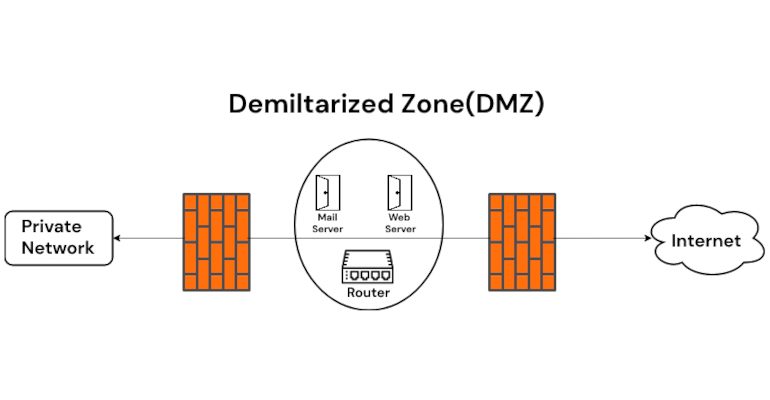
منطقه غیرنظامی (DMZ) یک بخش جداگانه از شبکه است که به عنوان یک منطقه میانی بین شبکه داخلی سازمان و اینترنت عمل میکند. این منطقه به گونهای طراحی شده است که سرویسها و سرورهایی که نیاز به دسترسی عمومی دارند، مانند وب سرورها و سرورهای ایمیل، در آن قرار گیرند. DMZ باعث میشود که ترافیک اینترنتی به طور مستقیم به شبکه داخلی دسترسی نداشته باشد و از این طریق امنیت شبکه افزایش یابد.
تاریخچه و تکامل DMZ
مفهوم DMZ از مفاهیم نظامی گرفته شده است، جایی که مناطق غیرنظامی به عنوان نواحی حفاظتی بین دو منطقه جنگی عمل میکنند. فناوری DMZ در دهه 1990 معرفی شد، زمانی که نیاز به افزایش امنیت شبکهها و حفاظت از اطلاعات حساس سازمانها به طور جدی احساس شد. از آن زمان، DMZ به یکی از اجزای اصلی زیرساختهای امنیتی شبکه تبدیل شده است.
DMZ چگونه کار میکند؟
طراحی شبکه DMZ

در یک شبکه DMZ، سرویسها و سرورهایی که نیاز به دسترسی عمومی دارند، در این منطقه قرار میگیرند. شبکه DMZ بین دو فایروال قرار دارد: فایروال خارجی که بین اینترنت و DMZ قرار دارد و فایروال داخلی که بین DMZ و شبکه داخلی قرار دارد. این طراحی به گونهای است که هرگونه ترافیک ورودی به DMZ قبل از دسترسی به شبکه داخلی باید از دو فایروال عبور کند.
جداسازی ترافیک
DMZ با جداسازی ترافیک اینترنتی از ترافیک شبکه داخلی، امنیت را افزایش میدهد. ترافیک ورودی از اینترنت به DMZ وارد میشود و فقط به سرویسها و سرورهایی که در DMZ قرار دارند دسترسی پیدا میکند. عبور ترافیک از DMZ به شبکه داخلی تنها در صورت نیاز و با تنظیمات دقیق فایروال مجاز است. این جداسازی باعث کاهش خطر حملات سایبری به شبکه داخلی میشود.
مزایای استفاده از DMZ
-
افزایش امنیت شبکه: یکی از بزرگترین مزایای استفاده از DMZ، افزایش امنیت شبکه است. با قرار دادن سرویسها و سرورهایی که نیاز به دسترسی عمومی دارند در DMZ، سازمانها میتوانند ترافیک اینترنتی را از شبکه داخلی جدا کنند و از این طریق خطر حملات سایبری به شبکه داخلی را کاهش دهند. فایروالهای متعدد و تنظیمات دقیق امنیتی در DMZ به جلوگیری از دسترسی غیرمجاز و حملات احتمالی کمک میکنند.
-
حفاظت از اطلاعات حساس: DMZ به حفاظت از اطلاعات حساس سازمانها کمک میکند. با جداسازی ترافیک اینترنتی از شبکه داخلی، اطلاعات حساس و محرمانه در شبکه داخلی بهتر محافظت میشوند. این امر به ویژه برای سازمانهایی که با اطلاعات حساس مانند دادههای مالی یا اطلاعات مشتریان سروکار دارند، بسیار مهم است.
-
مدیریت بهینه ترافیک: طراحی خاص DMZ به سازمانها امکان میدهد تا ترافیک ورودی و خروجی را بهتر کنترل کنند و از این طریق عملکرد شبکه را بهبود بخشند. همچنین، DMZ میتواند به کاهش بار روی شبکه داخلی و افزایش کارایی سرویسها کمک کند.
معایب و چالشهای DMZ
-
هزینههای پیادهسازی و نگهداری: یکی از معایب DMZ، هزینههای پیادهسازی و نگهداری آن است. طراحی و اجرای یک شبکه DMZ نیاز به سختافزار و نرمافزارهای امنیتی مانند فایروالها دارد که هزینهبر است. همچنین، نگهداری و بهروزرسانی این سیستمها نیز نیاز به منابع و تخصص دارد که ممکن است برای برخی از سازمانها چالشبرانگیز باشد.
-
پیچیدگی مدیریت شبکه: DMZ ممکن است پیچیدگی مدیریت شبکه را افزایش دهد. تنظیمات دقیق فایروالها و مدیریت ترافیک بین DMZ و شبکه داخلی نیاز به تخصص و دقت بالایی دارد. هرگونه اشتباه در تنظیمات میتواند به افزایش خطرات امنیتی منجر شود. به همین دلیل، سازمانها باید منابع کافی برای مدیریت و نگهداری DMZ در نظر بگیرند.
-
محدودیتهای عملکردی: یکی دیگر از چالشهای DMZ، محدودیتهای عملکردی آن است. جداسازی ترافیک ممکن است باعث افزایش تأخیر در ارتباطات شود و عملکرد سرویسها و سرورها را تحت تأثیر قرار دهد. این محدودیتها باید در طراحی و پیادهسازی DMZ مورد توجه قرار گیرند تا عملکرد کلی شبکه بهبود یابد.
راهکارهای بهینهسازی DMZ
- استفاده از فناوریهای نوین: برای بهینهسازی DMZ و بهرهمندی بیشتر از مزایای آن، میتوان از فناوریهای نوین امنیتی استفاده کرد. فناوریهایی مانند سیستمهای تشخیص و جلوگیری از نفوذ (IDS/IPS) و راهکارهای مدیریت دسترسی میتوانند به بهبود امنیت DMZ و کاهش خطرات امنیتی کمک کنند.
-
بهروزرسانی مداوم: بهروزرسانی مداوم نرمافزارها و سیستمهای امنیتی در DMZ بسیار مهم است. با بهروزرسانی مداوم، میتوان از حفاظت بهتر در برابر حملات جدید و آسیبپذیریهای امنیتی بهرهمند شد. سازمانها باید یک برنامه بهروزرسانی منظم برای DMZ خود تدوین کنند و بهروزرسانیها را به موقع انجام دهند.
-
آموزش و ارتقاء دانش کارکنان: آموزش و ارتقاء دانش کارکنان در زمینه مدیریت و امنیت شبکه نیز میتواند به بهبود عملکرد DMZ کمک کند. با آموزش کارکنان، سازمانها میتوانند از تنظیمات دقیقتر و مدیریت بهتر DMZ بهرهمند شوند و خطرات امنیتی را کاهش دهند.
نتیجهگیری
منطقه غیرنظامی (DMZ) یکی از اجزای کلیدی زیرساختهای امنیتی شبکه است که به افزایش امنیت و حفاظت از اطلاعات حساس کمک میکند. با استفاده از این فناوری کاربردی، سازمانها میتوانند ترافیک اینترنتی را از شبکه داخلی جدا کنند و از این طریق خطر حملات سایبری به شبکه داخلی را کاهش دهند. با وجود چالشها و هزینههای پیادهسازی و نگهداری، DMZ همچنان به عنوان یک راهحل موثر برای افزایش امنیت شبکهها شناخته میشود. با استفاده از راهکارهای بهینهسازی و فناوریهای نوین، سازمانها میتوانند از مزایای بیشمار DMZ بهرهمند شوند و تجربه امنیتی بهتری داشته باشند.



