
فایروال ها | اولین خط دفاعی شبکه
تیر 27, 1403 1403-04-27 12:42فایروال ها | اولین خط دفاعی شبکه

فایروال ها | اولین خط دفاعی شبکه
در دنیای پیچیده و پر از تهدیدات سایبری امروز، امنیت شبکهها بیش از هر زمان دیگری اهمیت پیدا کرده است. یکی از ابزارهای اساسی که در حفظ امنیت شبکهها نقش حیاتی دارد، فایروالها هستند. فایروال ها به عنوان اولین خط دفاعی در برابر حملات سایبری و دسترسیهای غیرمجاز، از شبکهها محافظت میکنند. درادامه این مقاله، به بررسی مفهوم فایروال، انواع آن، نحوه کارکرد و اهمیت آن در امنیت شبکه خواهیم پرداخت.
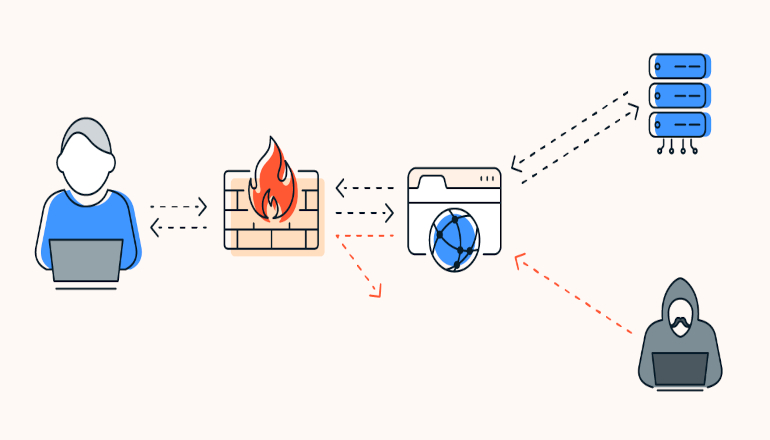
فایروال یک سیستم امنیتی است که ترافیک ورودی و خروجی شبکه را کنترل میکند و بر اساس قوانین از پیش تعیین شده، اجازه یا رد دسترسی به شبکه را میدهد. فایروال ها میتوانند به صورت نرمافزاری یا سختافزاری باشند و هدف اصلی آنها محافظت از شبکه در برابر تهدیدات خارجی و داخلی است.
تاریخچه فایروال ها
اولین فایروالها در دهه 1980 معرفی شدند و از آن زمان تاکنون پیشرفتهای زیادی در تکنولوژی و عملکرد آنها رخ داده است. در ابتدا، فایروالها به صورت سادهای ترافیک را بر اساس آدرسهای IP و پورتها فیلتر میکردند، اما امروزه فایروالها با استفاده از تکنولوژیهای پیشرفتهتری مانند تحلیل رفتار ترافیک و تشخیص نفوذ، قابلیتهای بسیار گستردهتری دارند.
انواع فایروال ها
- فایروالهای سختافزاری: فایروالهای سختافزاری دستگاههای فیزیکی هستند که بین شبکه داخلی و شبکه خارجی (مانند اینترنت) قرار میگیرند. این نوع فایروالها معمولاً در سازمانها و شبکههای بزرگ استفاده میشوند و به دلیل داشتن منابع سختافزاری اختصاصی، عملکرد و کارایی بالایی دارند. فایروالهای سختافزاری میتوانند ترافیک شبکه را به صورت بلادرنگ فیلتر کنند و از حملات DDoS و دیگر تهدیدات جلوگیری کنند.
- فایروالهای نرمافزاری: فایروالهای نرمافزاری برنامههایی هستند که بر روی سرورها، کامپیوترها و دستگاههای دیگر نصب میشوند. این نوع فایروالها معمولاً در شبکههای کوچکتر و برای کاربران خانگی استفاده میشوند. فایروالهای نرمافزاری قابلیتهای متنوعی دارند و میتوانند ترافیک شبکه را بر اساس قوانین پیچیدهای فیلتر کنند.
- فایروالهای نسل بعدی (NGFW): فایروالهای نسل بعدی یا NGFW (Next-Generation Firewall) از تکنولوژیهای پیشرفتهتری برای حفاظت از شبکهها استفاده میکنند. این فایروالها علاوه بر فیلتر کردن ترافیک بر اساس آدرسهای IP و پورتها، قابلیت تحلیل محتوا، تشخیص تهدیدات ناشناخته و جلوگیری از نفوذ را دارند. NGFWها میتوانند برنامههای کاربردی مختلف را شناسایی کنند و قوانین امنیتی خاصی برای هر برنامه تعیین کنند.
نحوه کارکرد فایروال ها
فیلتر کردن بستهها
یکی از مهمترین وظایف فایروالها، فیلتر کردن بستههای داده است. فایروالها بر اساس قوانین از پیش تعیین شده، بستههای داده را بررسی میکنند و تصمیم میگیرند که آیا اجازه عبور به بسته داده داده شود یا خیر. این قوانین میتوانند بر اساس آدرس IP منبع و مقصد، پورتها، پروتکلها و دیگر مشخصات بستههای داده تعیین شوند.
کنترل دسترسی
فایروالها نقش مهمی در کنترل دسترسی به منابع شبکه دارند. با استفاده از فایروالها، میتوان دسترسی به سرویسها و منابع خاصی را محدود کرد و از دسترسی غیرمجاز جلوگیری کرد. به عنوان مثال، میتوان تعیین کرد که تنها کاربران خاصی به سرورهای حیاتی دسترسی داشته باشند و دسترسی بقیه کاربران محدود شود.
تشخیص و جلوگیری از نفوذ
فایروالهای پیشرفته قابلیت تشخیص و جلوگیری از نفوذ (Intrusion Detection and Prevention) را دارند. این فایروالها ترافیک شبکه را به صورت مداوم مانیتور میکنند و به دنبال نشانههای نفوذ و حملات میگردند. در صورت شناسایی تهدیدات، فایروال میتواند اقدامات متقابلی انجام دهد و از نفوذ جلوگیری کند.
مزایای استفاده از فایروال ها
- حفاظت در برابر حملات سایبری: فایروالها به عنوان اولین خط دفاعی شبکه، از حملات سایبری مختلفی مانند حملات DDoS، حملات مرد میانی (Man-in-the-Middle)، و تلاشهای نفوذ جلوگیری میکنند. با استفاده از فایروالها، شبکهها میتوانند از دسترسی غیرمجاز و تخریب دادهها محافظت شوند.
- مدیریت بهتر ترافیک شبکه: با استفاده از فایروالها، میتوان ترافیک شبکه را به صورت موثرتری مدیریت کرد. فایروالها به مدیران شبکه امکان میدهند تا ترافیک ورودی و خروجی را کنترل کنند و قوانین امنیتی خاصی برای هر نوع ترافیک تعیین کنند. این امر باعث میشود که منابع شبکه به صورت بهینهتری استفاده شوند و کارایی شبکه افزایش یابد.
- افزایش امنیت و اعتماد کاربران: استفاده از فایروالها به افزایش امنیت شبکه و اعتماد کاربران کمک میکند. با داشتن یک فایروال قوی، کاربران میتوانند مطمئن باشند که دادههایشان در برابر تهدیدات محافظت میشود و امنیت شبکه تضمین شده است.
چالشهای استفاده از فایروالها
پیچیدگی تنظیمات
یکی از چالشهای اصلی استفاده از فایروالها، پیچیدگی تنظیمات آنها است. تنظیم قوانین فایروال نیاز به دانش فنی دارد و اشتباهات کوچک در تنظیمات میتواند منجر به نفوذ و دسترسی غیرمجاز شود.
تأثیر بر کارایی شبکه
در برخی موارد، استفاده از فایروالها میتواند باعث کاهش کارایی شبکه شود. فیلتر کردن و تحلیل ترافیک ممکن است منابع شبکه را مصرف کند و باعث کاهش سرعت ارتباطات شود. این امر به ویژه در شبکههای بزرگ با ترافیک بالا میتواند چالشبرانگیز باشد.
نتیجهگیری
فایروالها، به عنوان سپر محافظ پیشرو در دنیای شبکهها، نقشی حیاتی در تأمین امنیت و مدیریت کارآمد ترافیک ایفا میکنند. این ابزارهای قدرتمند، چه در قالب سختافزاری و چه نرمافزاری، سدی محکم در برابر تهدیدات سایبری ایجاد میکنند. علاوه بر محافظت، فایروالها امکان کنترل دقیق دسترسی به منابع شبکه را فراهم میآورند و به طور چشمگیری سطح امنیت را ارتقا میبخشند. در نهایت، فایروالها ابزاری ضروری در معماری امنیتی مدرن هستند که با استفاده صحیح از آنها، سازمانها میتوانند اطمینان حاصل کنند که شبکههایشان در برابر تهدیدات روزافزون دنیای دیجیتال محافظت میشوند.



