
آشنایی با گروه ها و کاربران در ویندوز سرور (Group Account)
خرداد 6, 1403 1405-07-25 16:22آشنایی با گروه ها و کاربران در ویندوز سرور (Group Account)
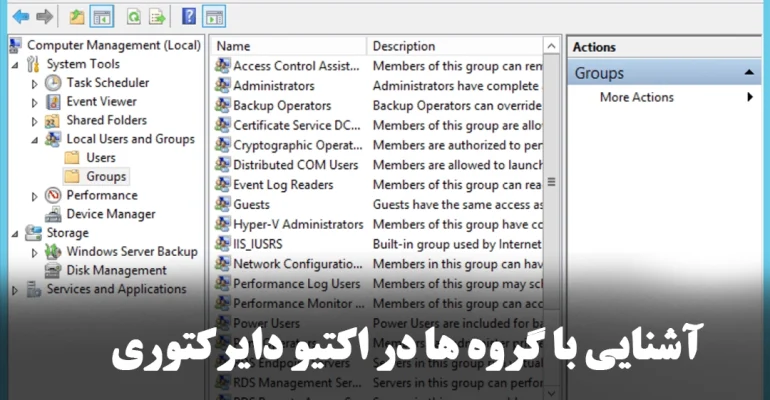

گروهها در اکتیودایرکتوری به چه معنا هستند؟
گروهها برای جمع آوری اشیاء (Objects) موجود در اکتیودایرکتوری به کار میروند. این اشیاء میتوانند شامل حسابهای کاربری حسابهای رایانه ای و گروهها باشند. بنابراین یک گروه میتواند شامل یک یا چند شئ از هر نوع باشد. گروه بندی حسابهای موجود در اکتیودایرکتوری با دو هدف اصلی ایجاد شده است.
- تخصیص دسترسیهای (Permissions) مورد نظر به آن گروه:
با تخصیص دسترسیها به یک گروه تعیین میکنید که اعضای آن گروه چه کارهایی را بر روی فایلها و پوشهها انجام دهند. مثلا با اعطای دسترسی فقط خواندن (Read)به یگ گروه بر روی یک فایل مشخص، افراد آن گروه میتوانند محتوای آن فایل را بخوانند اما نمیتواند به آن فایل چیزی اضافه یا آن را حذف کنند. - تخصیص انواع حقوق (Rights) به آن گروه. اعطای دسترسیها یا حقوق مختلف بر روی یک گروه، بر روی تمام اعضای آن گروه اعمال میشود:
با تخصیص حقوق به یک گروه تعیین میکنید که اعضای آن گروه چه کارهایی را بر روی سیستمهای موجود در شبکه انجام دهند با اعطای این حقوق میتوانید عملکرد کاربران را کنترل و حتی محدود کنید. مثلا میتوانید حقوقی را بر روی یک گروه تنظیم کنید که افراد آن گروه نتوانند سیستم را خاموش کنند، نتوانند یا بتوانند تنظیمات ساعت سیستم را تغییر دهند و…
بنابراین از گروهها برای دستهبندی، اعطای حقوق و دسترسی به حسابهای موجود در اکتیودایرکتوری استفاده میشود.
گروههای پیش فرض در اکتیودایرکتوری چیست؟
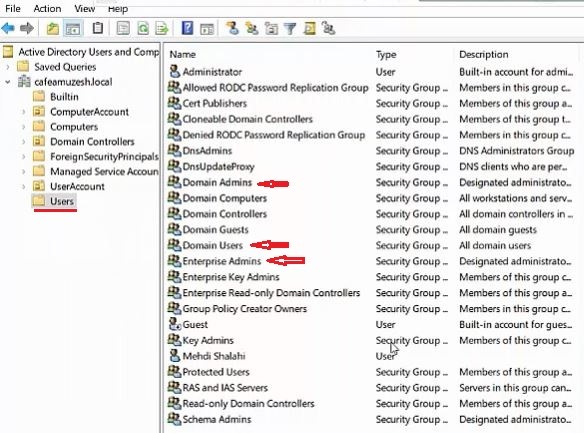
در سیستم عامل ویندوز سرور، چندین حساب داخلی (built-in) و گروههای امنیتی (security groups) با دسترسیها و حقوق مناسب برای انجام وظایف خاص از قبل توسط برنامهنویسان این حوزه تنظیم شده است. مثلا گروههای امنیتی Domain Admins، Enterprise Admins، Domain Users و … که بعد از نصب سرویس اکتیودایرکتوری ایجاد میشود شامل حقوق مدیریتی هستند که به صورت پیش فرض روی این گروهها اعمال شده است و حسابهای کاربری که عضو این گروهها شوند، مشمول این حقوق خواهند شد. مثلا فردی که عضو گروه Enterprise Admins باشد حق حذف یک دامین فرزند را در ساختار جنگل دارد، زیرا این حق به طور پیش فرض به این گروه اعطا شده در حالی که این حق به سایر گروههای داخلی اعطا نشده است.
آموزش ساخت انواع گروه در ویندوز سرور – دوره آموزشی مایکروسافت MCSE
دو پوشهای (یا کانتینر) که به طور پیش فرض بعد از نصب اکتیودایرکتوری ایجاد میشود شامل پوشه built-in و پوشه Users است که هر یک شامل گروههای امنیتی مختلف هستند. طبق شکلهای زیر، اگر وارد سرور کنترلکننده دامین شوید، در کنسول مدیریتی Active Directory Domain and Users میتوانید این دو پوشه و گروههای پیش فرض موجود در این گروهها را مشاهده کنید. همچنین در قسمت Type نوع گروهها که از نوع Security Group هستند قابل مشاهده است.
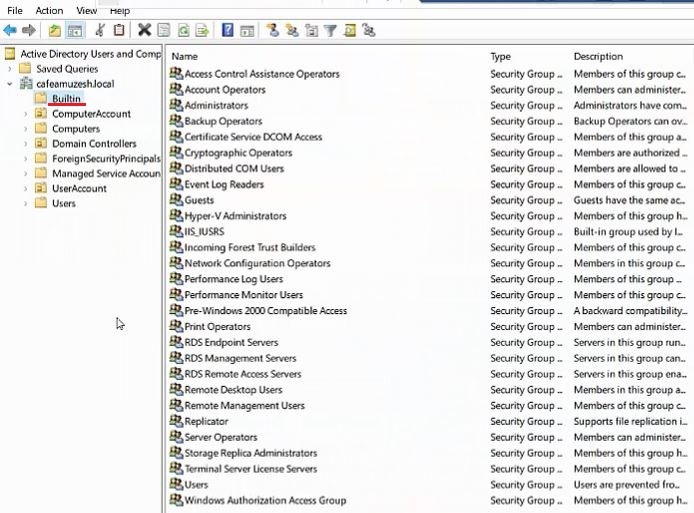
دامنه اثر گروههای موجود در پوشه built-in به صورت محلی اس. یعنی حقوق و دسترسیهای اعمال شده به این گروهها فقط روی همین سیستم (سرور کنترلکننده دامین) اعمال میشود و حقوق افرادی که عضو این گروهها باشند محدود به همین سرور خواهد بود. اما دامنه اثر گروههای پیش فرض موجود در پوشه Users بر روی کل دامین یا کل ساختار جنگل است. به طور مثال گروه Domain Users در اینپوشه قرار دارد و حقوقی که به واسطه این گروه به اعضا آن اعمال شده روی کل سیستمهای شبکه دامین اثر دارد. مثلا برخی از حقوق پیشفرض که به گروه Domain Users اعمال شده است، عدم توانایی تغییر آدرس IP در شبکه، عدم توانایی تغییر در تنظیمات Manage و.. است . پس حسابهای کاربری عضو این گروه نمیتوانند این موارد را در هیچ یک از سیستمهای شبکه تغییر دهند. در ادامه مقاله با حوزهی (scope) گروهها و دامنه اثر آنها بیشتر آشنا خواهید شد.
انواع گروهها در اکتیودایرکتوری(Group type)
گروههای اکتیودایرکتوری شامل دو نوع امنیتی (Groups Security) و توزیع شده (Distribution Groups) میباشد. در مراحل ساخت یک گروه میتوانید نوع آن را تعیین کنید.
گروه امنیتی Groups Security
از گروههای امنیتی برای جمعآوری حسابهای کاربری، حسابهای رایانه و سایر گروهها در واحدهای قابل مدیریت استفاده میشود. کار با گروهها بهجای کاربا تک تک حسابها، نگهداری و مدیریت شبکه را سادهتر میکند. اگر حقوق کاربر را به یک گروه امنیتی اختصاص دهید، مشخص میشود، اعضای آن گروه در محدوده دامین یا ساختارجنگل چه کاری می توانند انجام دهند. برای مثال، کاربری را که به گروه Backup Operators در Active Directory اضافه میکنید، میتواند از فایلها و پوشهها که در هر کنترلکننده دامنه قرار دارند، نسخه پشتیبان تهیه کرده و آن رابازیابی کند. کاربر میتواند این اقدامات را انجام دهد زیرا بهطور پیشفرض، حق پشتیبانگیری (Backup) از فایلها و بازیابی آنها بهطور پبشفرض به گروه Operators Backup اختصاص داده شده است و اعضای این گروه این حقوق را که به این گروه اختصاص داده شده است را به ارث میبرند.
از این گروه ها برای تخصیص دسترسی و حقوق به منابع مشترک در شبکه استفاده میشود.هدف این گروه اعطای دسترسیها و حقوق یکسان به اعضای آن گروه است. دسترسیها برای یک منابع اشتراک گذاری شده در شبکه به یک گروه امنیتی اعطا می شود و تعیین می کنند که چه کسانی مجازند به منابع دسترسی پیدا کنند و همچنین سطح دسترسی این افراد را مشخص میکند. مثلا دسترسی کامل (Full control) یا فقط خواندن (Read) داشته باشد.
شما میتوانید لیست گروههای امنیتی را در فهرستهای کنترل دسترسی (Access Control List) که دسترسیها را بر روی منابع تعریف میکنند، مشاهده کنید. هر حسابی که به یک گروه اضافه می شود، حقوقی را دریافت می کند که در اکتیودایرکتوری به آن گروه اختصاص داده شده است
گروه های توزیع شده Distribiution Groups
برای ایجاد لیستهای توزیع ایمیل استفاده میشودو برخلاف گروه امنیتی نمیتوان به آنها دسترسی داد. شما میتوانید از گروههای توزیع فقط برای ارسال ایمیل به گروهی از کاربران با استفاده از یک برنامه ایمیل مانند Exchange Server استفاده کنید.
محدوده گروه (Group Scope)
هر گروه دارای محدوده ای است که میزان اعمال گروه را در ساختار جنگل مشخص می کند. محدوده یک گروه دامنه اثر این گروه را در جنگل مشخص میکند.
نوع Group scope در پارامترهای زیر اثر گذار است:
• یک گروه میتواند چه اعضایی داشته باشد.
• یک گروه میتواند عضو چه گروههایی باشد و در چه محدودهای عضو شود.
• یک گروه در چه محدوده ای میتواند عمل کند.
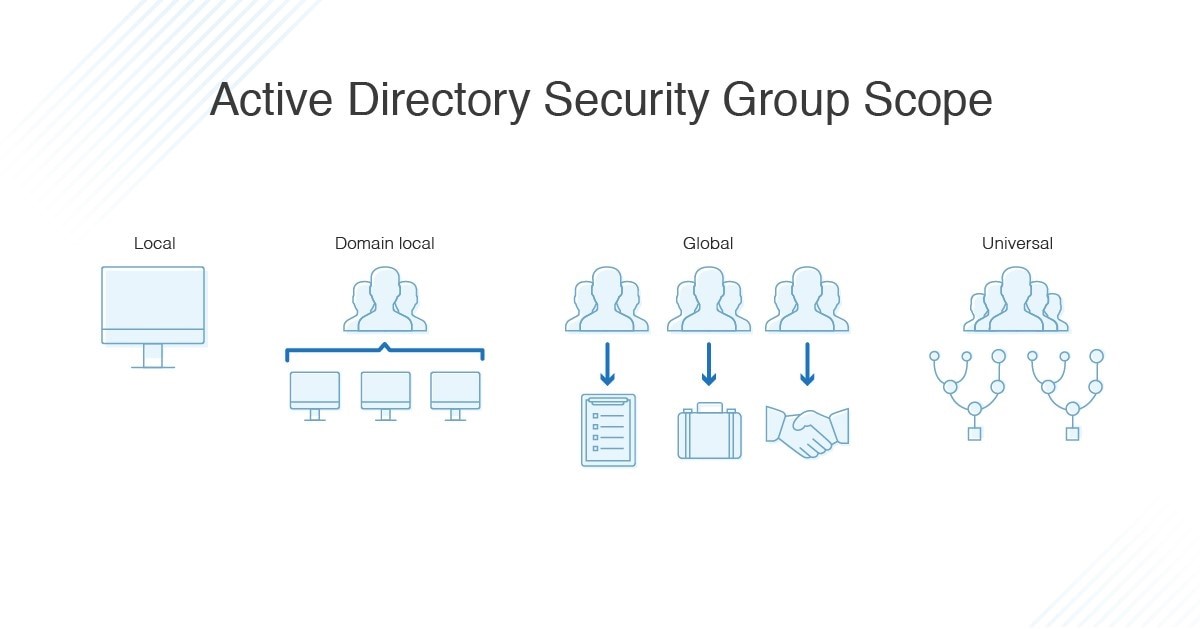 دراکتیودایرکتوری چهار نوع Group scope تعریف میشود که محدودهی استفاده از آنها متفاوت است:
محلی Local
• محدوده عملکرد این گروه فقط در همان سیستمی است که این گروه در ان ساخته شده است و در دیتابیس SAM ان سیستم ذخیره میشوند. این گروه در عضوپذیری بدون محدودیت است یعنی هر حساب کاربری، رایانهای و گروهی را در هر جای جنگل در خود میپذیرد. یک مثال از این نوع، گروه Administrator در پوشه Built-in است.
محلی دامین Domain Local (DL)
• محدوده عملکرد این گروه در سطح دامین است و در کل سیستمهای این دامین میتوان از این گروه استفاده کرد. این گروه با تمام کنترلکنندههای دامین میتواند replicate کند. این گروه در عضوپذیری بدون محدودیت است و میتواند گروههای DL دیگری در این گروه عضو شود. این گروه در عضو شدن محدود است و فقط عضو گروههای Local یا DL میشود.
عمومی Global (GL)
• محدوده عملکرد این گروه در سطح کل جنگل و حتی سایر جنگلهایی که با شبکه ما روابط اعتماد دارند، است. این گروه بر خلاف گروه قبل در عضوپذیری محدودیت دارد و فقط گروههای GL را در خود میپذیرد .اما در عضو شئن آزاد است. مانند گروه Domain Admins .
جهانی Universal (Un)
• محدوده عملکرد این گروه در سطح کل جنگل و حتی سایر جنگل هایی که با شبکه ما روابط اعتماد (Trust) دارند، است. و میتواند گروههای از نوع GL و Un در هر جای جنگل را در خود بپذیرد. این گروه در عضو شدن و عضو پذیری آزاد هستند. مانند گروه Enterprise Admins .
ساخت گروه در اکتیودایرکتوری
برای ساخت گروه در یک پوشه (یا OU)، طبق شکل زیر بر روی آن پوشه کلیک راست کنید و بر روی New و سپس Group کلیک کنید تا صفحه ایجاد گروه جدید باز شود.
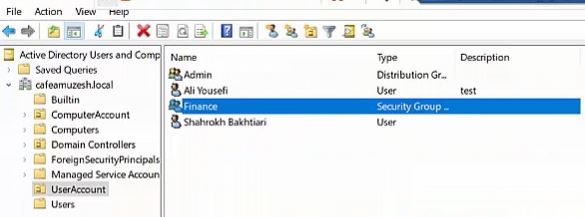
در این صفحه نام، حوزه و نوع گروه را تعیین کنید و بر روی Ok کلیک کنید.
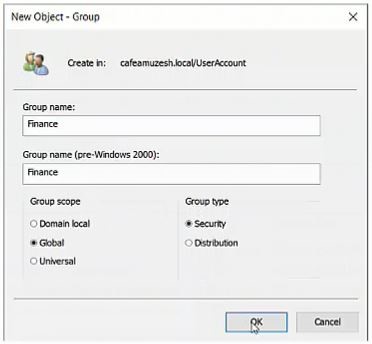
بعد از این مرحله میتوانید گروه ساخته شده را در محل مورد نظر مشاهده کنید.



