
group policy in active directory معرفی پالیسی امنیتی دراکتیودایرکتوری
خرداد 26, 1403 1405-07-25 16:36group policy in active directory معرفی پالیسی امنیتی دراکتیودایرکتوری


معرفی پالیسی امنیتی در اکتیودایرکتوری (group policy in active directory)
Group Policy در اکتیودایرکتوری یک ابزار مدیریتی است که به مدیران شبکه اجازه میدهد تنظیمات، پیکربندیها و سیاستهای (Policy) امنیتی خاصی را برای کاربران و سیستمهای موجود در یک شبکه مبتنی بر ویندوز تعریف و اجرا کنند. Group Policy یکی از اساسیترین ابزارهای ویندوز سرور است که نقش مهمی در اجرای امنیت، مدیریت و نگهداری بهینه شبکه ایفا میکند.
در اینجا برخی از اهداف و کاربردهای مهم Group Policy در اکتیودایرکتوری ذکر شده است:
اجبار به اجرای امنیت: Group Policy به مدیران اجازه می دهد تا Policy های امنیتی مانند الزامات پیچیدگی رمز ورود به سیستمها، قفل شدن حسابهای رایانه و… را اعمال کنند. این امر امنیت شبکه را افزایش می دهد و به محافظت در برابر دسترسی احراز هویت نشده (unauthorized ) و تهدیدات سایبری کمک می کند.
پیکربندی کاربر و رایانه: با Group Policy، مدیریت مرکزی پیکربندیهای کاربر و رایانه – از جمله تنظیمات دسکتاپ و power options – سادهتر میشود، که تضمین می کند که پیکربندی سیستم با استانداردهای سازمانی سازگار باشد.
مدیریت نرمافزارها: Group Policy مدیر شبکه را قادر میسازد که عمل نصب، آپدیت یا حذف برنامههای نرمافزاری در سراسر شبکه انجام دهد.
مدیریت پرینترها و مدیریت درایوهای به اشتراک گذاشته شده در شبکه و map کردن آن: Group Policy با این امکان می تواند دسترسی به منابع را ساده کرده و نیاز به پیکربندی دستی را کاهش می دهد.
فیلترهای امنیتی (security filtering): این امکان به مدیران اجازه میدهد تا سیاستها را به صورت انتخابی بر اساس عضویت در گروه امنیتی، واحد سازمانی (OU) یا شرایط خاص اعمال کنند.
Group Policy یکی از آبجکتهای موجود در اکتیودایرکتوری است که در schema قابل تعریف است.
آموزش پالیسی های رایج در سازمان ها در – دوره mcse
ساختارstructure Group Policy از دو جزء تشکیل شده است:
Group Policy Container
بخشی از Group Policy است که یک کد منحصر به فرد به نام GUID دارد که در دیتابیس اکتیودایرکتوری ذخیره میشود.بنابراین هر Group Policy که ایجاد میکنید یک بخش کانتینر با کد منحصر به فرد دارد که در NTDS ذخیره میشود. با انجام شدن عمل Replicate بین کنترلرهای دامین این کد نیز منتقل میشود.
Template Group Policy
به تنظیمات که برای کاربران یا سیستمها در Group Policy تعریف میشود، گویند، که این تنظیمات در پوشه sysvol ذخیره میشود. این پوشه در مراحل نصب اکتیودایرکتوری ایجاد میشود و در شبکه به اشتراک گذاشته میشود تا کلاینتها در هر نقطه از شبکه به این پوشه دسترسی داشته باشند.
زمانی که یک سیستم کلاینت بخواهد Group Policy های اعمال شده را از کنترلر دریافت کند ابتدا به دیتابیس اکتیودایرکتوری مراجعه میکند. لیست Group Policy هایی که بر روی این کلاینت اعمال شده توسط کدهای GUID موجود درContainer مشخص خواهد شد، بعد از مشخص شدن لیست تنظیمات مربوطه، کلاینت به محل پوشه sysvol در شبکه مراجعه میکند و تنظیمات مربوطه را بر روی خود اعمال میکند.
اجزای Group Policy Component از دو بخش تشکیل شده است:
Computer Configuration
تنظیماتی که در بر روی یک سیستم انجام میشود و مستقل از کاربرانی است که به این سیستم وارد میشوند. به طور مثال با Group Policy تنظیم کردهاید که چه پس زمینهای بر روی صفحه دسکتاپ باشد و اهمیتی ندارد چه کاربری به این سیستم وارد شود در هر حال همگی یک تصویر ثابت را مشاهده خواهند کرد و قادر نیستند آن را تغییر دهند. این تنظیمات معمولا بعد از یک بار ریاستارت شدن سیستم، اعمال خواهند شد.
User Configuration
تنظیماتی که در سطح یک حساب کاربری انجام میشود و مستقل از سیستمهایی است که این کاربر به آنها وارد میشود. به طور مثال فرض کنید map drive خاصی را برای کاربری تعریف کردهاید. این درایو در هر سیستمی که این کاربر به آن وارد شود اعمال میشود اما اگر کاربران دیگری به همین سیستم ها وارد شوند چنین درایوی را نخواهند دید زیرا این Policy فقط برای این کاربر تعریف شده است. این تنظیمات معمولا با یکبار sign out و دوباره sign in شدن به سیستم، بر روی کاربر اعمال میشود اما گاهی برخی Policy ها نیاز به ریاستارت دارند.
نحوه اعمال Group Policy:
Policyهای اعمال شده در صورتی که به ریاستارت یا sign out و sign in نیاز نداشته باشند، هر نود دقیقه به طور خودکار بر روی سیستم ها اعمال میشوند. اما در صورتی که بخواهید در همان لحظه Policy های اعمال شده، بر روی کلاینت تنظیم شود، دستور زیر را در پنجره Command prompt (cmd) وارد کنید:
gpupdate /force
این دستور Group Policy ها را به صورت اجبارا بر روی کلاینت آپدیت میکند( در صورت عدم اعمال Group Policy سیستم را ریاستارت کنید.)
انواع Group Policy:
Local Group Policy
دامنه اثر آنها فقط بر روی همان سیستمی است که Policy بر روی آن اعمال شده است و فقط بر روی همان سیستم اعمال میشود. به بیان دیگر بر روی رایانههای فردی اعمال می شود و به صورت محلی در هر سیستم مدیریت می شود و برای پیکربندی تنظیمات روی یک سیستم مفید است. تمام سیستمهای مبتنی بر سیستم عامل ویندوز این نوع Policy را در خود دارد.
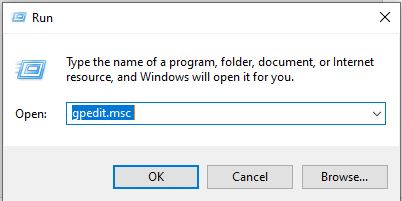
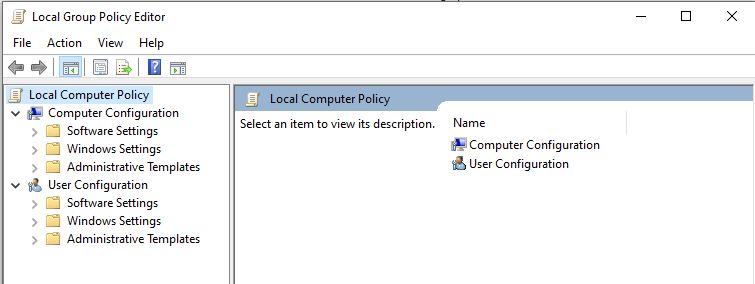
با وارد کردن دستور gpedit.msc در پنجره Run میتوانید پنجره Local Group Policy Edit را مشاهده کنید.
Domain Group Policy
دامنه اثر آنها میتواند بر روی یک یا چند دامین باشد. چنین سیاستهایی در سطح دامین ایجاد و اعمال میشوند و میتواند بر تمام حسابهای کاربری و رایانهای در دامین تأثیر بگذارند. بر روی سرور کنترلر دامین تنظیم میشود و ادمین شبکه تعیین میکند که این Policy ها بر روی چه محدوده ای از ساختار جنگل اعمال شود، مثلا بر روی کل یک جنگل، بخشی از آن یا حتی فقط چندین سیستم از یک شبکه دامین.
تنظیمات Domain Group Policy که در بر روی سیستمها یا کاربران اعمال میشود در زمان اعمال به سیستمها، بر روی Local Group Policy آنها تنظیم میشود. یعنی تنظیمات محلی مطابق با تنظیمات دامین تغییر میکند. بنابراین هر تنظیمی که در دامین اعمال میشود باید در سیستم کاربر نیز موجود باشد.
Domain Group Policy ها بر روی چه آبجکت هایی اعمال (لینک) میشوند؟
- سایتها (Site): به کل یک سایت اعمال (لینک) میشود
- دامین (Domain): به کل دامین لینک میشود
- گروه سازمانی (Organizational UNIT): این گروه با هدف دستهبندی آبجکتهای دامین انجام میشود که Policyدامینی بر روی این گروه اعمال میشود و از طریق آن به تمام اعضای گروه اعمال میشود. به بیان دیگر این Policyها مستقیما به حسابهای کاربری و رایانهای اعمال نمیشود، بلکه از طریق گروههای سازمانی که در آن وجود دارند به آنها به ارث میرسد.



